Waarom moeten we op iedere website eerst toestemming vragen om een website te bekijken?
Er was een tijd waarin een website eigenlijk heel eenvoudig was. Je had toentertijd een openingspagina met een logo en misschien een foto van het pand.
En ergens een knop -waarvan bijna direct afscheid werd genomen- : “Welkom; klik hier om verder te gaan.”Achteraf gezien was dat een bijzondere periode. Want zelfs toen vroegen veel gebruikers zich af: Waarom moet ik klikken? Ik bén er toch al? Toch voelt die situatie tegenwoordig bijna charmant want waar websites vroeger vroegen om één klik, lijken ze tegenwoordig eerst toestemming te vragen voor ongeveer alles.
In ieder geval voor de gebruikers die standaard in hun browser ’tracing’ uit hebben gezet.
Vrijwel iedere website begint tegenwoordig met een gesprek
Het gaat dan niet over de inhoud, het bedrijf of het product. Het gaat over cookies.
Accepteren, weigeren, voorkeuren beheren. Marketingcookies, statistische- of functionele cookies. Partners, leveranciers, tracking, personalisatie, legitiem belang.., en dan opslaan.
Kortom: toestemming.
En dat allemaal voordat de bezoeker überhaupt heeft besloten of de website interessant genoeg is om verder te bekijken.
De winkelstraat
Stel je een drukke winkelstraat voor. Je loopt naar een winkel en voordat de deur opengaat verschijnt er iemand die vraagt: “Mag ik u volgen terwijl u door de winkel loopt?”
Nog voordat je antwoord kunt geven: “Mag ik registreren bij welke schappen u stilstaat?”. “Mag ik delen welke producten u bekijkt?”. “Mag ik deze informatie uitwisselen met tientallen andere partijen?”. “Mag ik uw gedrag bewaren voor toekomstige bezoeken?”
Na iedere winkel volgt hetzelfde ritueel.., en zeg nu eens eerlijk, dan zou op enig moment niemand meer door die straat lopen, toch? Dit is wel ongeveer de ervaring die veel internetgebruikers dagelijks hebben.
De paradox
Het opmerkelijke is dat vrijwel iedereen weet hoe het werkt en gebruikers weten dat websites (hun) gegevens verzamelen. Èn.., bedrijven weten dat gebruikers dit weten. Softwareleveranciers weten dat bedrijven dit weten en toezichthouders weten dat iedereen dit weet. Toch blijven we collectief klikken om te
- accepteren
- weigeren
- opslaan
- sluiten
- doorgaan
keer op keer, dag na dag en website na website.
Vraag willekeurige internetgebruikers hoe zij omgaan met cookiemeldingen
De antwoorden lijken -dan- opvallend veel op elkaar.
- Snel wegklikken
- alles weigeren
- alles accepteren
- niet lezen en
- zo snel mogelijk naar de inhoud
Niet omdat mensen privacy onbelangrijk vinden maar omdat de meeste bezoekers eigenlijk voor iets anders kwamen. Een artikel of openingstijd. Ze kwamen voor productinformatie of een telefoonnummer. Een antwoord op een vraag; in ieder geval niemand stond op met de gedachte:
“Vandaag hoop ik een mooie cookiebanner tegen te komen.”
Misschien is dat de interessantste observatie. Cookiebanners zijn ontworpen om controle terug te geven aan gebruikers. Maar voor veel bezoekers voelen ze juist als een extra drempel. Alsof iedere website een klein hekje heeft geplaatst voor de voordeur. In ieder geval geen hoog hek.
Gewoon een klein obstakel dat iedere bezoeker telkens opnieuw moet passeren en dat is op zichzelf niet erg. Totdat je beseft dat het bij vrijwel iedere website gebeurt.
Natuurlijk is privacy belangrijk. Niemand pleit voor onbeperkte tracking en niemand pleit voor misbruik of voor het verzamelen van gegevens zonder grenzen. Maar soms ontstaat de vraag of de oplossing onderweg ingewikkelder is geworden dan het oorspronkelijke probleem.
Want wanneer miljoenen gebruikers dagelijks op dezelfde knoppen drukken zonder nog te kijken wat er staat, wat heeft de keuze dan eigenlijk nog voor betekenis?
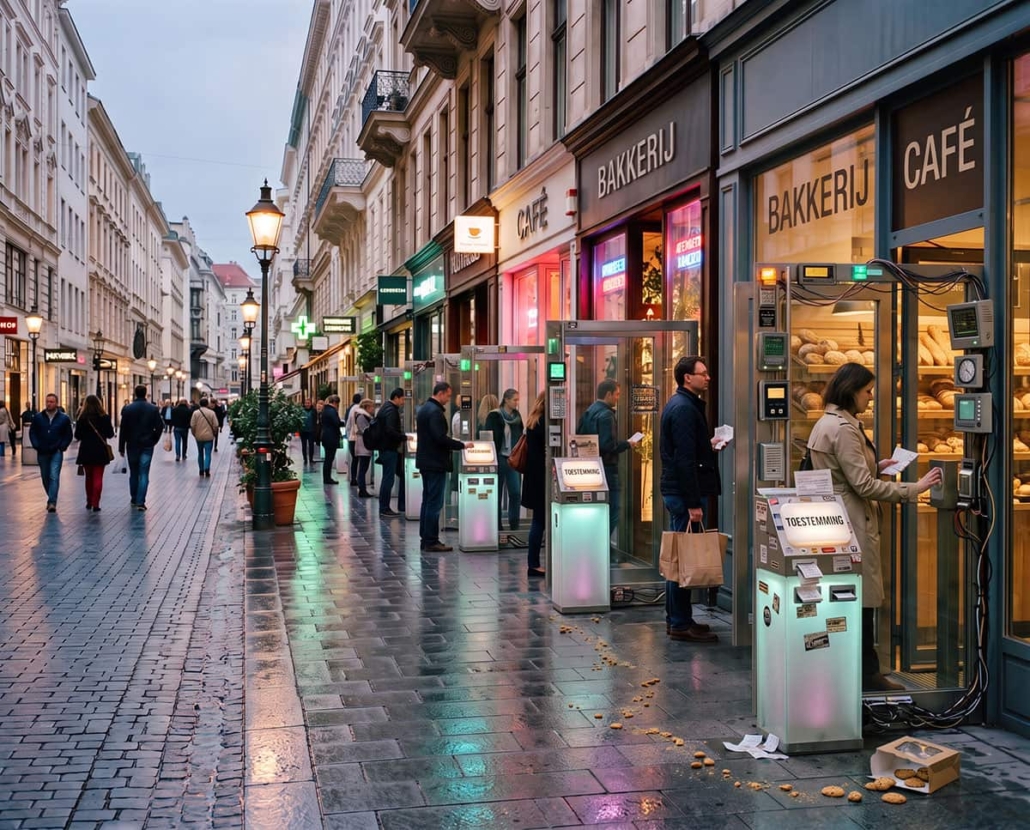
Misschien zijn cookiebanners geen technisch vraagstuk meer. Misschien zijn ze een gebruiksvraagstuk geworden. Een ontwerpvraagstuk. Misschien wel een gedragsvraagstuk.
Niet: “Hoe vragen we toestemming?”, maar: “Hoe voorkomen we dat toestemming een automatisme wordt?” Want hoe vaker mensen dezelfde handeling uitvoeren, hoe minder aandacht zij eraan besteden. Dat geldt op straat, dat geldt in organisaties en dat geldt blijkbaar ook online.
Het internet begon ooit als een verzameling pagina’s; een soort digitale brochures. Eenvoudige informatiesystemen en vandaag voelt het soms alsof iedere website eerst een ontvangstbalie heeft ingericht. Niet om bezoekers welkom te heten maar om formulieren af te handelen… dit terwijl de meeste bezoekers eigenlijk gewoon naar binnen wilden.